

ECLOUD / 06
Conecte a VPN eCloud no Linux e Windows
Acesse os serviços privados da empresa com WireGuard e confira a conexão.
- Obtenha seu perfil
- Conecte WireGuard
- Abra seu serviço
As setas indicam controles reais. Amplie qualquer detalhe. Nomes e opções podem variar conforme versão e permissões da conta.
O que a VPN faz e o que você precisa
Uma VPN cria um túnel entre seu dispositivo e a rede privada autorizada. Permite acessar serviços não publicados diretamente na Internet. Cada aplicativo ainda exige sua própria conta.
- Internet e permissão da organização.
- WireGuard instalado, com ajuda do administrador se necessário.
- Um perfil
.confexclusivo, gerado para este dispositivo. - O endereço privado exato do serviço desejado.
Referências de desktop: Ubuntu/Debian e Windows 10/11. Use sempre o instalador oficial do WireGuard.
01 · Obtenha o arquivo de conexão
- No eCloud, abra VPS → Mi red (Minha rede).
- Em Accesos VPN, o administrador autorizado identifica o dispositivo e cria o acesso. Usuários finais devem receber o perfil por um canal seguro.
- Baixe o arquivo
.confna confirmação. A tela informa que a configuração aparece uma única vez. - Guarde-o com segurança. Não envie a grupos nem reutilize o mesmo perfil em vários dispositivos.
- Nome
- portatil-demo
- Ação
- Crear acceso
- Resultado
- Baixe seu arquivo .conf por um canal seguro.
Um equipamento, um perfil. Não compartilhe QR nem chaves.
Crear acceso
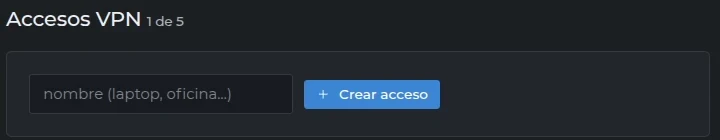
01Use um nome identificável, como notebook-contabilidade. A próxima tela contém arquivo e QR secretos: guarde com segurança.
Configuración de acceso
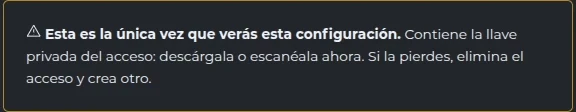
01A configuração é exibida uma vez e contém a chave privada. Baixe antes de fechar; se perder, solicite revogar e substituir o acesso.
02A · Linux: instale e prepare o perfil
No Ubuntu/Debian, abra o Terminal do seu computador. Execute estes comandos localmente com permissão para usar sudo. Não os execute no servidor remoto.
- Instale as ferramentas com o comando abaixo. A senha pode não exibir caracteres durante a digitação; isso é normal.
- Localize o arquivo baixado no gerenciador de arquivos e confira o caminho exato.
- Substitua o caminho de exemplo do segundo comando pelo caminho do seu arquivo; mantenha as aspas se houver espaços. O destino usa o nome ecloud.
- Restrinja o acesso ao arquivo. Se
/etc/wireguard/ecloud.confjá existir, não o sobrescreva; consulte o administrador.
sudo apt install wireguard
sudo install -m 600 "/ruta/al/perfil-descargado.conf" /etc/wireguard/ecloud.conf- apt install
- Instala WireGuard no computador.
- install -m 600
- Copia o perfil e restringe leitura/escrita ao proprietário.
- Caminho do arquivo
- Substitua /ruta/al/perfil-descargado.conf pelo caminho real; não copie o marcador.
Linux
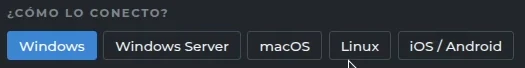
01Selecione a aba do seu sistema. Não cole comandos Linux no PowerShell: o Windows usa seu cliente e suas instruções.
03A · Linux: conecte e desconecte
Inicie o túnel e confira o estado:
sudo wg-quick up ecloud
sudo wg show ecloud
Verifique: abra o endereço privado autorizado do aplicativo. Após gerar tráfego, procure um latest handshake recente e dados transferidos. Uma interface criada, sozinha, não comprova conectividade.
Para desconectar:
sudo wg-quick down ecloudOpcional: conectar ao iniciar Linux
Somente com autorização e após a conexão manual funcionar:
sudo systemctl enable wg-quick@ecloudPara desabilitar o início automático, use sudo systemctl disable wg-quick@ecloud. Isso não desconecta um túnel já ativo.
- 01wg-quick up: conecte
- 02Abra o serviço privado
- 03wg show: confira comunicação
- 04wg-quick down: desconecte
Conectado
01É uma verificação inicial. Abra também o recurso privado autorizado e confira se o aplicativo responde.
02B · Windows: importe e ative
- Abra a página oficial do WireGuard e escolha Windows Installer.
- Instale com autorização administrativa e abra WireGuard.
- Selecione Import tunnel(s) from file (Importar túneis de arquivo). Se já houver perfis, procure em Add Tunnel.
- Escolha o arquivo
.confda eCloud e confira o perfil exibido. - Selecione-o e clique em Activate (Ativar).
- Abra o serviço privado e confira o funcionamento. Ao terminar, use Deactivate (Desativar), se permitido pela empresa.
A VPN não elimina a autenticação no Odoo ou em outros sistemas. Se Windows exigir permissões que você não tem, peça ajuda; não desative antivírus ou firewall.
- 1 · Importar
- Import tunnel(s) from file → escolha seu .conf.
- 2 · Selecionar
- Confira o nome do túnel antes de ativar.
- 3 · Ativar
- Activate → aguarde o estado ativo.
- 4 · Verificar
- Abra o aplicativo privado. Se falhar, confira perfil, URL e permissões.
- 5 · Desconectar
- Deactivate ao terminar, conforme a política da empresa.
Se não conectar
- «Arquivo ou diretório inexistente»
- Confira caminho e nome do arquivo; não altere chaves nem endereços para corrigir.
- Túnel ativo, aplicativo inacessível
- Confira Internet, perfil correto, endereço privado e estado do serviço. Solicite revisão de rotas e permissões se necessário.
- Perfil perdido ou exposto
- Solicite revogação e substituição. Não use o perfil de um colega.
Informe ao suporte sistema operacional, horário, estado e erro, sem arquivo de configuração, QR ou chaves.
O tráfego pela VPN depende das rotas do perfil. Se precisar apenas de serviços privados, confirme o alcance com o administrador; não altere AllowedIPs por conta própria.
Ajuda e referências
As opções disponíveis dependem do serviço, da versão e das permissões da sua conta.
Solicitar suporte ↗