Fuentes conectadas
Eventos de servidores, identidades, redes y aplicaciones según alcance.
TRUSTNET SECURITY / SOC · Operaciones de seguridad
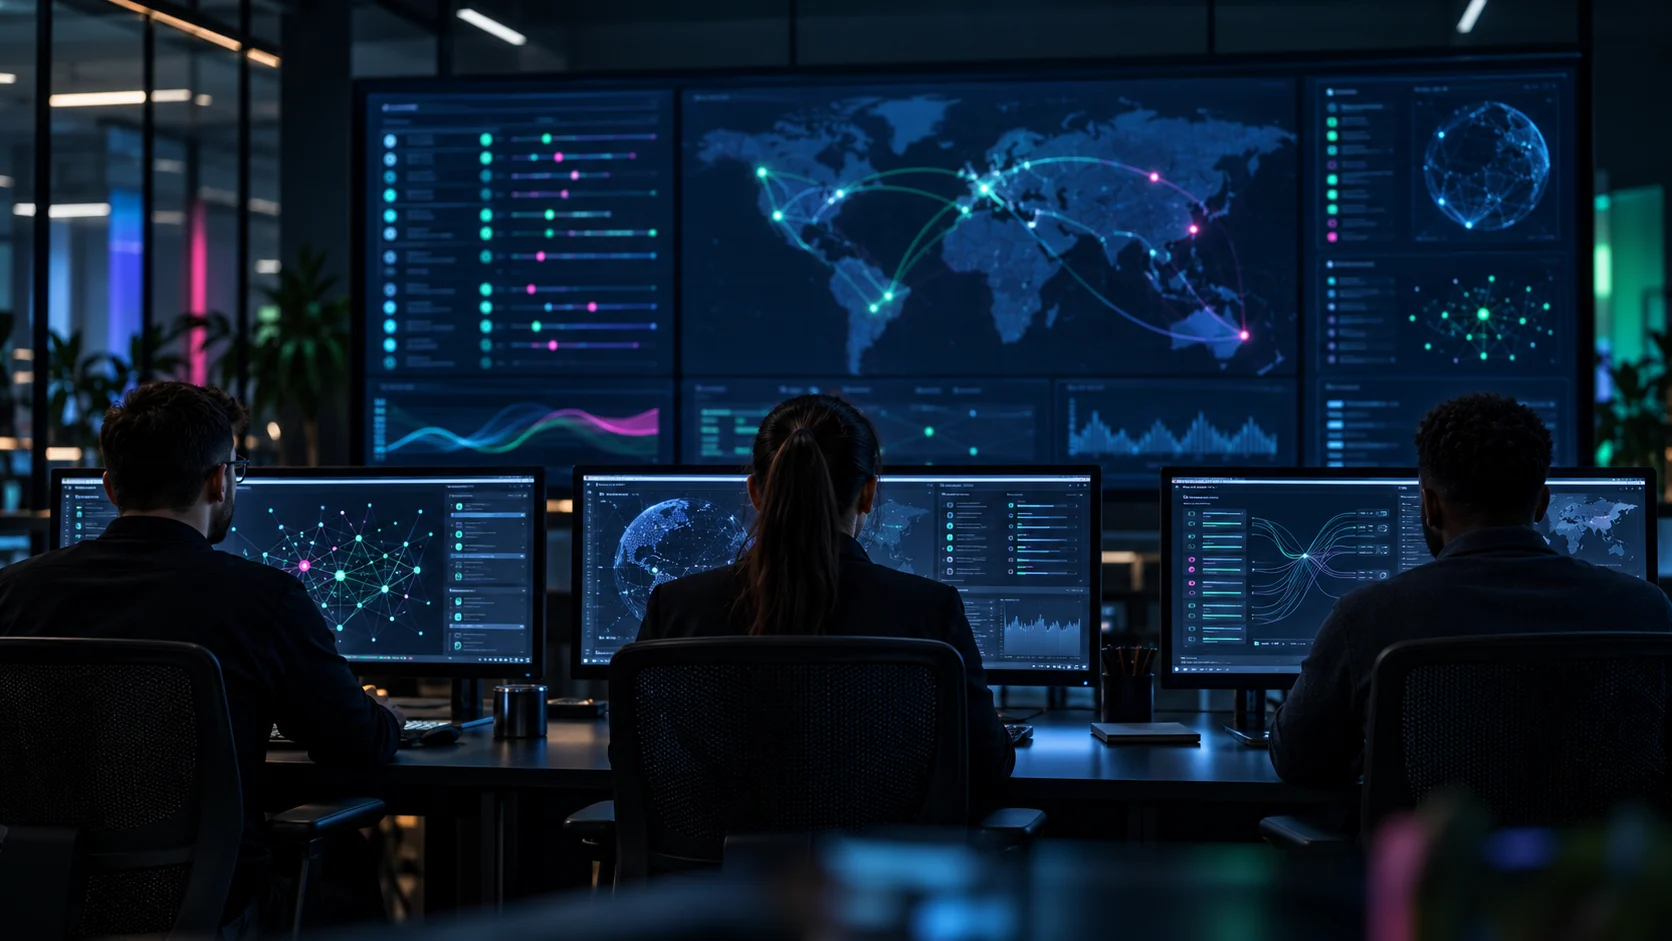
Centraliza señales de tu infraestructura para detectar actividad relevante, analizar su contexto y coordinar el escalamiento.
Eventos de servidores, identidades, redes y aplicaciones según alcance.
Correlación, validación y clasificación de alertas.
Comunicación con responsables y registro de acciones.
OBSERVAR · CORRELACIONAR · ACTUAR
Diseñamos casos de detección para tus riesgos y ajustamos las señales para reducir ruido. Las integraciones, retención y cobertura operativa se acuerdan antes de iniciar.
Relacionar identidad, origen, horario y contexto antes de escalar.
Revisar autorización, alcance y señales relacionadas.
Correlacionar registros y reglas de protección con el equipo responsable.
RESULTADOS QUE PUEDES UTILIZAR
CÓMO TRABAJAMOS
Definir fuentes, permisos y calidad de los registros.
Aplicar casos de uso y correlacionar eventos.
Validar el contexto y la prioridad.
Coordinar acciones con los responsables definidos.
RESOLVAMOS TUS DUDAS
Inversión según alcance. Cotizamos con base en tus activos, objetivos y necesidades.
No. Coordina con los responsables de infraestructura y negocio para analizar y gestionar eventos de seguridad.
No. Las alertas deben validarse y relacionarse con su contexto antes de clasificarlas como incidentes.
Se definen en la propuesta según las fuentes, los volúmenes y las necesidades del servicio.